Анализирахме следното твърдение: вярно ли е, че
един пробив в сигурността на Binance е позволил на нападател да генерира редовни одобрения за теглене през десет отделни блокчейн мрежи?
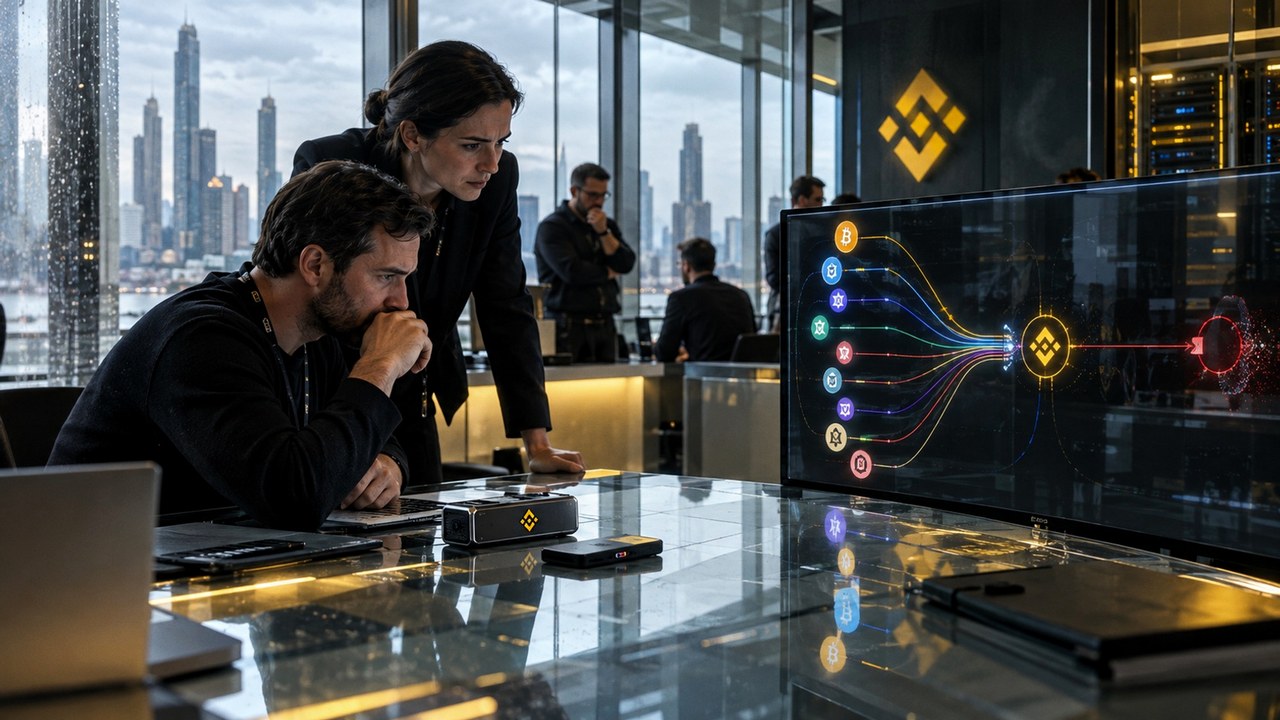
данните от регистрите потвърждават, че тегленията са извършени през десет мрежи, но от Binance не са доказали как системата им за одобрение е била компрометирана
Един пробив източи активи от десет отделни блокчейн мрежи
Един-единствен пробив в сигурността заобиколи защитите на няколко независими платежни мрежи едновременно.
Обновления
- 30 октомври 2026 г.Binance uncovered additional points of breach beyond an initially suspected compromised DevOps engineer's laptop in the complex multi-chain $6.3 billion attack. ↗
- 30 октомври 2026 г.Replace a laptop-centered explanation in #2 with a provisional multi-stage compromise: Richard Teng confirms additional breach points, unauthorized EIP-7702 delegation outside normal approval controls and self-destructing attacker tooling; the exact root cause remains unpublished. ↗
- 30 октомври 2026 г.Chainalysis confirms a minimum theft estimate of $5.912 billion while withholding a root-cause conclusion — #1 should distinguish Chainalysis's confirmed observed theft from attribution based partly on intelligence not disclosed publicly; #2 must preserve its statement that the exact cause remains under investigation rather than presenting the DevOps-laptop hypothesis as a completed forensic conclusion. Source: https://www.reuters.com/legal/government/view-analysts-react-binance-freezes-assets-after-63-billion-security-breach-2026-10-30/ ↗
Същината
Нападател източи около 6,3 млрд. долара от горещите портфейли на Binance в десет независими блокчейн мрежи чрез генериране на легитимни цифрови одобрения. Атаката започна на 29 октомври и съчета автоматизирани скриптови упълномощавания в Ethereum със стандартни подписани трансакции в мрежи като Bitcoin и Solana. Емитентите на цифрови долари и комитети за спешно управление успяха да блокират над 2,5 млрд. долара, докато Binance замрази клиентските тегления, за да ограничи щетите. Борсата свърза атаката с компрометиран служебен лаптоп, но все още не е доказала как този достъп е позволил подписването на редовни преводи в толкова много независими мрежи едновременно.
Акценти
- Нападател източи около 6,3 млрд. долара от горещите портфейли на Binance в десет отделни блокчейн мрежи.
- Binance свърза инцидента с компрометиран лаптоп на инженер, осигурил достъп до вътрешен софтуерен модул.
- Емитенти на цифрови долари и контролни комитети замразиха над 2,5 млрд. долара в откраднати токени.
- Binance временно спря клиентските тегления, докато пренаписва системите си за одобрение на трансакции.
Из дневника на редактора
Сигурността на независимите децентрализирани мрежи зависи изцяло от защитата на централизираните системи, които подават данни към тях. Когато вътрешен инструмент за одобрение бъде компрометиран, техническата изолация между отделните блокчейни не може да спре изтичането на средства.
Кой участва
Binance
Най-голямата криптоборса в света, която съхранява клиентските средства в онлайн портфейли
цел → Да разкрие как е проникнал нападателят, да спре нерегламентираните трансакции, да защити парите на клиентите и да възобнови нормалните тегления
Неидентифициран нападател или група нападатели
Извършителите, задействали зловредния програмен код и откраднали средствата от множество мрежи
цел → Да осигурят контрол над откраднатите цифрови активи, преди компаниите или властите да блокират сметките им
Blockaid
Компания за киберсигурност, която следи за подозрителна активност в интернет мрежите
цел → Бързо да разпознае методите на атаката, да предупреди потребителите и да изгради защити срещу подобни кражби
TRM Labs
Аналитична компания, която разследва и проследява незаконните движения на криптовалути
цел → Да картографира пълния път на откраднатите средства през мрежите и да установи извършителите на атаката
Bitquery
Компания за данни, която следи и анализира трансакциите в публичните цифрови регистри
цел → Да документира кои портфейли са източени, да провери записите за трансакциите и да изчисли колко средства остават замразени
Tether и Circle
Емитентите на цифровите долари USDT и USDC
цел → Да блокират откраднатите токени в сметките на нападателя, за да запазят средствата, които подлежат на възстановяване
Arbitrum Security Council
Извънреден комитет за управление с административен контрол над мрежата Arbitrum
цел → Да прехвърли откраднатите активи в защитен резервен портфейл, за да не позволи на нападателя да ги задържи
Клиенти на Binance
Физически лица и институции, които държат цифрови средства на борсата
цел → Да запазят парите си в безопасност и отново да получат възможност да теглят от платформата
Накратко
Един-единствен уязвим компонент компрометира десет независими платежни мрежи едновременно. Мащабът на случая е показателен, тъй като криптовалутните системи са проектирани да работят изолирано една от друга именно за да не може проблем в една от тях да засегне останалите.
Първата непосредствена стъпка на Binance е цялостно да преструктурира процедурите за одобряване на клиентски тегления, преди отново да позволи достъп до средствата.
Подобна ревизия е неизбежна, тъй като борсата вече спря всички тегления, докато пренаписва правилата си за сигурност. Към момента остава неясно дали в основата на пробива стоят откраднати частни ключове, или софтуерът за валидиране е бил манипулиран така, че да подписва фалшиви нареждания.
Как се разви
Незначителен превод поставя началото на атаката
Първият признак за подготовка се появява на 28 октомври, когато свързан с кражбата онлайн портфейл получава малък превод от Tornado Cash — инструмент, създаден да заличава произхода на цифрови пари. Първото публично предупреждение идва на следващата нощ от независимия изследовател Сприйк (Spreek), малко след като милиони долари напускат Binance. От компанията за сигурност Blockaid обявиха, че специализираният им софтуер е засякъл подозрителното изтичане минути преди публичния сигнал.
Нападателят тества кода си върху Ethereum
В продължение на часове извършителят отработва кражбата през тестови сметки. Той разработва малка автоматизирана програма, която след получаване на авторизация изтегля наличните активи от даден портфейл. Тъй като мишената е изключително активна сметка на Binance с постоянно променящ се вътрешен брояч на операциите, нападателят се нуждае от механизъм, който да сработи въпреки този непрекъснат трафик.
Редовните одобрения се разпростират върху множество мрежи
Кражбата не остава изолирана в една система, а се разгръща паралелно в няколко напълно различни мрежи. Атаката започва през XRP Ledger, след което обхваща портфейлите на Binance в Solana, Bitcoin и Tron. В Ethereum нападателят изпраща 50 заявки за разрешение, като една от тях съвпада точно с брояча на трансакциите на портфейла. Това позволява на зловредния код да поеме контрол и да изтегли стотици милиони долари, без да изисква отделен цифров подпис за всяко индивидуално прехвърляне.
Стандартни преводи показват по-дълбок срив в контрола
Секунди след първото масово изтегляне от Ethereum втори портфейл на Binance в същата мрежа нарежда средства чрез обикновен подписан превод, без да прибягва до автоматизирано делегиране на код. Портфейли в други блокчейн мрежи действат по същия начин. Тези стандартни трансакции доказват, че проблемът далеч надхвърля конкретна уязвимост в Ethereum: нападателят е получил възможност да генерира напълно легитимни одобрения за теглене през напълно отделни мрежи.
Защитата реагира за ограничаване на загубите
С прехвърлянето на откраднатите активи емитентите на цифрови долари се намесват незабавно. Tether и Circle блокират токените по адресите на нападателя и спират по-нататъшното им движение. Binance спира клиентските тегления, за да предотврати нови щети, но тази мярка не деактивира веднага чуждия софтуерен код в Ethereum, който продължава да прибира новопостъпващите депозити още няколко часа.
Binance разследва компрометиран служебен лаптоп
Според Binance входната точка на хакера може да е служебен лаптоп на инженер, дал достъп до вътрешния софтуер за обработка на тегления. При такъв сценарий нападателят не е имал нужда да краде частни ключове — било е достатъчно да подаде неправомерни нареждания към легитимната система за подписване. Борсата заяви, че не е открила следи от компрометирани ключове, но все още не е представила обяснение как точно вътрешният софтуер е бил манипулиран.
Проверихме отново
Към момента няма нови развития.
Проверихме отново
Към момента няма нови развития.
Докъде стигна историята
Основният факт е потвърден: нападател използва автентични цифрови одобрения, за да открадне милиарди долари от Binance през няколко независими мрежи. Според борсата лаптоп на служител е осигурил достъп до вътрешния инструмент за генериране на трансакции.
Неизвестен остава конкретният технически механизъм на пробива. Публичните регистри потвърждават валидността на одобренията, но не доказват дали криптографските ключове са били откраднати, или легитимен модул за подписване просто е изпълнявал фалшиви нареждания. Докато възстановява нормалната работа за клиентите си, Binance обещава да предостави пълен технически анализ на инцидента.
Binance $6.3B hack
Binance спря тегленията след безпрецедентен дигитален обир за 6,3 милиарда долара
30 октомври 2026 г.Злонамерени лица източиха милиарди от криптоборсата, което наложи спешно блокиране на активи и ангажимент на дружеството да покрие щетите от собствения си капитал.
Замразяването на открадната криптовалута се оказа по-лесно от нейното връщане
30 октомври 2026 г.Блокирането на милиарди в дигитални монети спря извършителя, но жертвите остават блокирани в сложни правни процедури по възстановяване.
Все повече следи сочат към Северна Корея за колосалната кражба от Binance
30 октомври 2026 г.Уликите насочват към севернокорейски хакери за мащабния криптообир, но публичните доказателства все още липсват.
Пробив за 6,3 млрд. долара в Binance съвпадна с рекордния ръст при стейбълкойните
30 октомври 2026 г.Visa отчете скок в плащанията с обвързани с долара токени броени дни преди най-голямата криптоборса в света да понесе безпрецедентен удар по сигурността си.
Източници
- Ethereum Improvement Proposals, EIP-7702 specification
- Ethereum Foundation, Pectra mainnet announcement and EIP-7702 explanation
- Ethereum.org, Pectra activation record
- Blockaid, preparation, nonce spraying, contract delegation, ordinary signatures and monitoring response
- Ondology Labs, Ethereum contract deployment, test-wallet activity and transaction reconstruction
- Decrypt, early Ethereum, Bitcoin and Tron transaction analysis
- The Block, independent reporting on suspicious transfers and public investigator findings